CYBERSÉCURITÉ · NIVEAU 3
Formation sécurisation des systèmes IA : protégez vos LLM et agents
La formation sécurité IA « Sécurisation technique des systèmes IA » de Rel-IA est un parcours de 3 jours (21 heures) pour les équipes qui connectent des modèles de langage au système d'information. Architecture, identités, prévention des fuites, gardes-fous, injection de prompt et supervision : vos équipes apprennent à déployer sans ouvrir de brèche.
EN BREF
- Durée
- 3 jours (21 h)
- Format
- INTRA ou INTER, présentiel ou distanciel
- Public
- DSI, RSSI, développeurs, DevOps
- Prérequis
- Culture informatique générale
- Tarif
- dès 2 200 € HT / personne
- Prochaine session
- Sur demande
OBJECTIFS
Ce que vos équipes sauront faire après la formation sécurité IA
Un assistant interne branché sur la GED, un agent qui lit les e-mails, un chatbot client relié au CRM : chaque connexion crée une surface d’attaque nouvelle. Les règles classiques de la sécurité des SI restent valables, mais elles ne suffisent plus. Cette formation sécurité IA donne à vos équipes techniques les réflexes et les contrôles propres aux systèmes à base de LLM.
Concevoir une architecture IA défendable
Identifier les composants (modèle, orchestrateur, RAG, outils, connecteurs) et placer les contrôles au bon endroit.
Maîtriser les identités et les accès
Gérer les identités non humaines (comptes de service, jetons, clés d’API) et appliquer le moindre privilège aux agents.
Prévenir les fuites de données
Mettre en place des mesures DLP sur les entrées et les sorties d’un système IA, et cloisonner les données sensibles.
Contrer l'injection de prompt
Reconnaître les injections directes et indirectes, et tester la robustesse d’un assistant avant sa mise en production.
Poser des gardes-fous
Filtrer, valider et limiter les actions d’un modèle, avec une validation humaine sur les opérations critiques.
Superviser et tracer
Journaliser les échanges utiles, détecter les dérives et préparer les éléments attendus par la conformité.
PROGRAMME
Programme détaillé de la formation Sécurisation technique des systèmes IA
Le programme officiel compte six modules. Nous proposons de consacrer une demi-journée à chacun, en alternant apports et exercices sur des environnements dédiés.
Demi-journée 1 — Architecture des systèmes IA
- Anatomie d’un système IA : modèle, prompt système, contexte, RAG, outils, agents
- Modes de déploiement : SaaS, API, cloud privé, on-premise, modèles open-weight
- Cartographie des flux de données et des points de confiance
- Atelier : modélisation de la menace sur un assistant interne type
Demi-journée 2 — Identités et contrôle d'accès (NHI)
- Identités non humaines : comptes de service, clés d’API, jetons OAuth
- Moindre privilège appliqué aux agents et à leurs outils
- Rotation, stockage et révocation des secrets
- Atelier : revue des droits d’un agent connecté à une messagerie et à une GED
Demi-journée 3 — Prévention des fuites de données (DLP)
- Ce qui fuit, et par où : prompts, fichiers joints, réponses, journaux, contexte RAG
- Classification et filtrage des données en entrée et en sortie
- Cloisonnement des index RAG selon les droits des utilisateurs
- Atelier : mise en place de règles de filtrage sur un flux de test
Demi-journée 4 — Firewall AI et gardes-fous
- Filtres en amont et en aval du modèle : principe, limites, faux positifs
- Validation des sorties avant toute action (requête, envoi, écriture)
- Validation humaine sur les opérations critiques
- Atelier : configuration de gardes-fous sur un agent outillé
Demi-journée 5 — Risques techniques : injection de prompt et au-delà
- Injection directe et indirecte (documents, pages web, e-mails piégés)
- Exfiltration par les outils, empoisonnement des sources, déni de service
- Tests offensifs : construire une campagne de red teaming simple
- Atelier : attaque puis durcissement d’un assistant de démonstration
Demi-journée 6 — Monitoring et introduction à la conformité
- Que journaliser, combien de temps, avec quelles précautions sur les données personnelles
- Détection d’abus et de dérives, alertes, réponse à incident
- Lien avec l’AI Act, l’ISO/IEC 42001 et NIS2
- Cas pratique final : plan de sécurisation de votre propre système, quiz de sortie
Chaque participant reçoit le support des trois jours, une checklist de sécurisation d’un système IA, une grille d’évaluation des risques et une attestation nominative.
REL-IA AGENCE · ON LE FAIT POUR VOUS
Vous préférez qu'on sécurise à votre place ?
On peut concevoir et déployer vos agents IA avec les protections déjà en place : cloisonnement des données, gestion des accès, surveillance des comportements anormaux.
Découvrir l'agence →MÉTHODE
Méthode : vos propres cas, la sécurité intégrée
La formation alterne théorie courte et pratique sur des environnements dédiés : vous attaquez, puis vous corrigez. En INTRA, nous partons de l’architecture que vous déployez ou envisagez, avec des données fictives.
Le contenu s’appuie sur des référentiels publics, en particulier les recommandations de sécurité de l’ANSSI pour un système d’IA générative (guide ANSSI-PA-102, avril 2024). Ce guide recommande notamment de ne pas envoyer de données sensibles vers des outils publics et de prévoir une validation humaine pour les actions critiques : deux principes que vos équipes mettent en œuvre pendant les ateliers.
La formation est animée par Nassim Drine, co-fondateur de Rel-IA, expert en cybersécurité et IA, qui a travaillé pour de grands comptes en sécurité managée, banque et énergie. Le calendrier est aménageable : les trois jours peuvent être espacés, par exemple une journée par semaine.
Exemple illustratif : une équipe projet prépare un assistant RH qui répond aux questions des salariés à partir de la documentation interne. En atelier, elle découvre qu’un document piégé dans la base suffit à détourner les réponses, puis met en place un cloisonnement par droits et un filtrage des sorties.
Vous connectez un LLM ou un agent à votre SI ?
Présentez-nous votre projet lors d'un appel de 30 min : nous adaptons les ateliers à votre architecture.
PUBLIC
Pour qui ? Public et prérequis
La formation s’adresse aux équipes techniques qui conçoivent, intègrent ou exploitent des systèmes IA :
- DSI, architectes et responsables d’infrastructure ;
- RSSI, analystes SOC et équipes sécurité ;
- développeurs, DevOps et data engineers.
Prérequis : une culture informatique générale est recommandée (réseau, authentification, API). Il n’est pas nécessaire d’être spécialiste de l’IA.
Pour vos développeurs qui utilisent un agent de code, la formation Développer avec Claude Code complète ce parcours. Les profils conformité suivront la formation Gouvernance et conformité AI Act. Si vous préférez faire évaluer vos systèmes, découvrez notre offre cybersécurité IA. Pour un aperçu du risque principal, lisez Injection de prompt : vos assistants internes sont-ils exposés ?.
MODALITÉS QUALIOPI
Modalités : durée, format, tarif, accès, évaluation, accessibilité
| Élément | Détail |
|---|---|
| Public | DSI, RSSI, architectes, développeurs, DevOps |
| Prérequis | Culture informatique générale recommandée |
| Durée | 3 jours (21 heures), consécutifs ou espacés |
| Format | INTRA ou INTER ; présentiel ou distanciel |
| Langue | Français ou anglais |
| Tarif | dès 2 200 € HT par personne |
| Modalités et délais d’accès | Sous 15 jours après accord de financement |
| Méthodes pédagogiques | Apports, démonstrations, ateliers d’attaque et de durcissement sur environnements dédiés |
| Évaluation | Quiz d’entrée et de sortie, cas pratique final |
| Sanction | Attestation nominative |
| Accessibilité | Référent handicap joignable à [email protected] |
| Indicateurs de résultats | 9,1/10 de satisfaction en fin de session · 100+ professionnels formés |
| Financement | Organisme certifié Qualiopi : prise en charge possible par votre OPCO ; CPF selon éligibilité |
Les démarches sont détaillées sur notre page financement OPCO.
FAQ
Questions fréquentes
Qu'est-ce que l'injection de prompt ?
C’est une attaque qui consiste à glisser des instructions dans ce que lit le modèle pour détourner son comportement. Elle peut être directe, quand l’utilisateur tape lui-même l’instruction, ou indirecte, quand elle est cachée dans un document, une page web ou un e-mail que l’assistant traite. Le risque augmente fortement dès que l’assistant peut agir : envoyer, modifier, supprimer.
Cette formation sécurité IA convient-elle à des développeurs sans expérience en sécurité ?
Oui, si vos développeurs ont une culture informatique générale. Les notions de sécurité nécessaires sont reprises au fil des modules, toujours appliquées à un système IA. Les ateliers sont conçus pour que chacun manipule. Les profils sécurité, de leur côté, y trouvent les spécificités des LLM qu’ils ne rencontrent pas dans les formations cyber classiques.
Sur quels modèles et outils portent les exercices ?
Les principes sont indépendants du fournisseur. Les ateliers utilisent des environnements de démonstration et peuvent intégrer les modèles que vous employez : Claude, Mistral, OpenAI ou un modèle open-weight hébergé chez vous. En INTRA, nous calquons l’environnement d’exercice sur votre architecture cible, sans jamais utiliser vos données de production.
Peut-on étaler les trois jours ?
Oui. Le calendrier est aménageable, par exemple une journée par semaine pendant trois semaines. Ce rythme permet aux participants d’appliquer chaque module sur leurs projets entre deux sessions. Le format consécutif reste possible si vos équipes préfèrent une immersion.
La formation aborde-t-elle la conformité AI Act et NIS2 ?
Oui, en introduction, dans le dernier module : nous montrons comment les contrôles techniques vus pendant la formation alimentent la documentation de conformité. Pour traiter la conformité en profondeur (classement des systèmes, registre, gouvernance), la formation Gouvernance et conformité AI Act est le complément adapté.
Quelle différence avec un audit de sécurité IA ?
La formation rend vos équipes capables d’analyser et de durcir elles-mêmes leurs systèmes. L’audit, proposé dans notre offre de cybersécurité IA, est réalisé par nos experts et donne lieu à un rapport et des recommandations priorisées. Beaucoup d’organisations commencent par l’un et poursuivent avec l’autre.
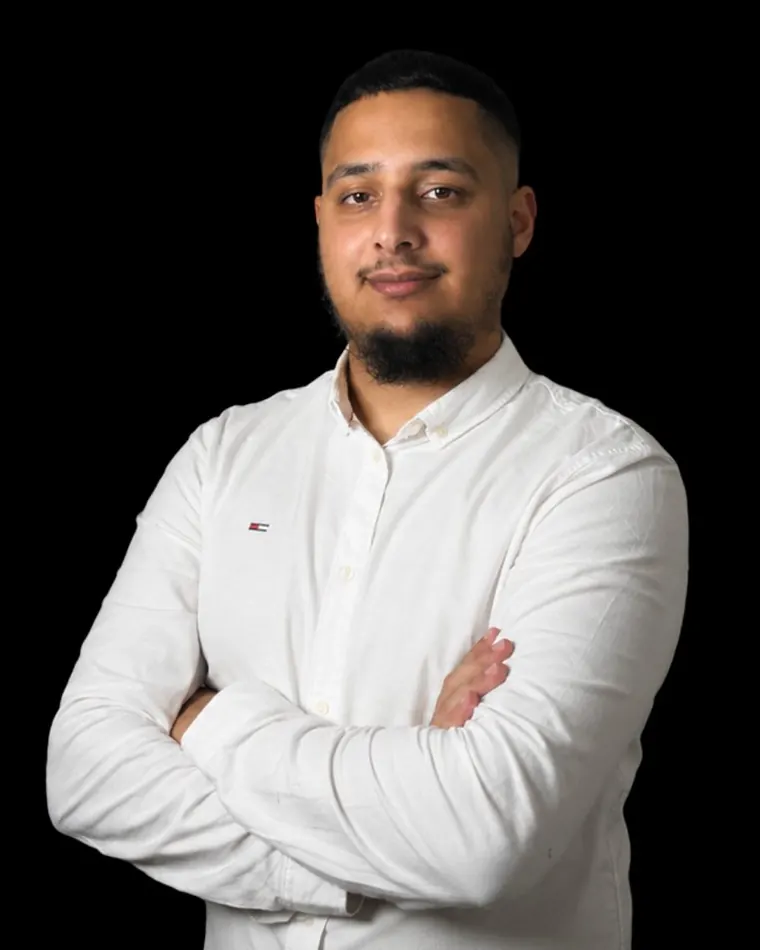
VOTRE FORMATEUR
Nassim Drine, co-fondateur de Rel-IA
Expert cybersécurité et IA, Nassim a travaillé plusieurs années pour de grands comptes en sécurité managée, banque et énergie avant de co-fonder Rel-IA en 2023. Il anime les sessions en partant de vos usages réels et des risques qui vont avec.
FINANCEMENT
Prise en charge selon votre statut, dossier monté avec vous.
Le montant dépend de votre statut et de vos droits. Nous vous le donnons avant toute inscription, pendant l’appel. Rel-IA est un organisme certifié Qualiopi : vos formations sont finançables par les OPCO et, selon leur éligibilité, par le CPF.
L'employeur dépose la demande de prise en charge avant la formation. Nous préparons les pièces avec vous (programme, devis, convention) ; avec la subrogation, l'OPCO peut régler directement l'organisme de formation. Le niveau de prise en charge dépend de votre OPCO et de la taille de l'entreprise.
Vérifier mon éligibilité en 30 minLa prise en charge passe par le fonds d'assurance formation dont vous relevez, selon vos contributions. Nous vérifions votre éligibilité pendant l'appel et vous indiquons les démarches.
Vérifier mon éligibilité en 30 minSelon votre profession, le FIFPL ou votre FAF peut financer tout ou partie de la formation. Les formations Rel-IA Individual (Claude, Mistral) sont à 499 € TTC, avec une remise pouvant aller jusqu'à 200 € en ce moment.
Vérifier mon éligibilité en 30 minFormation intra dans vos locaux ou à distance, contenus adaptés au secteur public, à la souveraineté des données et aux exigences de sécurité de votre administration.
Vérifier mon éligibilité en 30 minÀ VOIR AUSSI
Pour aller plus loin
Cybersécurité IA : Rel-IA Sécurité audite vos usages et systèmes IA (injection de prompt, fuite de données, AI Act, NIS2). Rapport et plan d’action. Sur devis.
Formation Claude Code de 2 jours : agent de code dans vos projets, bonnes pratiques, sécurité, CI/CD. Partenaire officiel Anthropic, dès 1 390 € HT.
Injection de prompt : comment elle piège vos assistants internes, exemples concrets et 7 mesures pour s’en protéger (OWASP). Réservez un appel de 30 min.
Adoptez l'IA avant qu'elle ne s'installe sans vous.
Vous préférez qu'on s'en occupe ? Rel-IA Agence construit vos automatisations de A à Z. Échange gratuit →