AI ACT · NIVEAU 2
Formation AI Act : gouvernance, conformité et obligation de l'article 4
La formation AI Act « Gouvernance et conformité » de Rel-IA est un parcours de 2 jours (14 heures) pour les décideurs, RSSI, DPO et responsables conformité. Vous y cartographiez vos systèmes d'IA, les classez selon le règlement (UE) 2024/1689 et repartez avec un registre amorcé, une politique de gouvernance et une feuille de route.
EN BREF
- Durée
- 2 jours (14 h)
- Format
- INTRA ou INTER, présentiel ou distanciel
- Public
- Décideurs, RSSI, DPO, conformité
- Prérequis
- Aucun prérequis juridique
- Tarif
- dès 2 500 € HT / personne
- Prochaine session
- Sur demande
OBJECTIFS
Ce que vos équipes sauront faire après la formation AI Act
L’AI Act ne concerne pas seulement les éditeurs de logiciels. Dès que votre organisation utilise un système d’IA dans un cadre professionnel, elle a le statut de « déployeur » au sens du règlement, avec des obligations à la clé. Cette formation AI Act transforme un texte long et technique en décisions concrètes. À l’issue des deux jours, les participants savent :
Lire le règlement sans s'y perdre
Situer les notions clés : système d’IA, fournisseur, déployeur, modèle d’IA à usage général, niveaux de risque.
Cartographier les systèmes IA de l'organisation
Recenser les outils réellement utilisés, y compris ceux qui n’ont jamais été déclarés, et identifier qui en est responsable.
Classer chaque système selon son niveau de risque
Distinguer pratique interdite, haut risque, obligation de transparence et risque minimal, avec une grille argumentée.
Organiser la maîtrise de l'IA (article 4)
Définir les mesures de formation et de sensibilisation adaptées à chaque population, et les documenter.
Bâtir une gouvernance IA
Répartir les rôles, écrire une politique interne, articuler l’AI Act avec le RGPD et la sécurité des systèmes d’information.
Piloter la conformité dans la durée
Tenir un registre, tracer les décisions, préparer une feuille de route et les indicateurs de suivi.
DATES VÉRIFIÉES
Le calendrier de l'AI Act en bref
Le règlement (UE) 2024/1689 s’applique de façon échelonnée, et l’article 113 a été modifié par le règlement (UE) 2026/1744, dit « omnibus numérique sur l’IA ». Dans sa version consolidée :
| Date | Ce qui s’applique |
|---|---|
| 2 février 2025 | Dispositions générales (dont l’article 4 sur la maîtrise de l’IA) et pratiques interdites |
| 2 août 2025 | Règles sur les modèles d’IA à usage général, gouvernance, sanctions |
| 2 août 2026 | Application générale du règlement |
| 2 décembre 2027 | Obligations des systèmes à haut risque listés à l’annexe III |
| 2 août 2028 | Obligations des systèmes à haut risque liés à l’annexe I (produits réglementés) |
L’article 4, dans sa rédaction modifiée, demande aux fournisseurs et aux déployeurs de prendre des mesures pour favoriser la maîtrise de l’IA de leur personnel et des personnes qui utilisent les systèmes pour leur compte. Ces mesures tiennent compte des connaissances techniques, de l’expérience, de la formation de chacun et du contexte d’usage. Le texte précise qu’il n’impose pas de garantir un niveau précis de maîtrise pour chaque individu : c’est une obligation de moyens, qu’il faut pouvoir démontrer.
Côté sanctions, l’article 99 prévoit jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial pour les pratiques interdites, et jusqu’à 15 millions d’euros ou 3 % pour d’autres manquements listés. Pour les PME, c’est le montant le plus bas qui s’applique.
PROGRAMME
Programme détaillé de la formation Gouvernance et conformité AI Act
Le programme officiel compte quatre modules. Nous proposons de les répartir sur quatre demi-journées ; l’ordre et les exemples s’adaptent à votre secteur.
Demi-journée 1 — Le cadre réglementaire de l'IA
- Objectifs et logique du règlement : une approche par les risques
- Définitions clés : système d’IA, fournisseur, déployeur, importateur, distributeur
- Le calendrier d’application et les modifications de l’omnibus numérique
- Articulation avec le RGPD, NIS2 et les normes (ISO/IEC 42001)
- Quiz d’entrée et tour de table des cas apportés
Demi-journée 2 — Cartographier et classifier vos systèmes IA
- Méthode d’inventaire : outils grand public, fonctions IA intégrées aux logiciels, développements internes
- Repérer le shadow AI et les usages non déclarés
- Grille de classement : pratiques interdites, haut risque (annexes I et III), transparence, risque minimal
- Atelier : classement de trois à cinq systèmes de votre organisation, exemple illustratif à l’appui si besoin
Demi-journée 3 — Bâtir une gouvernance IA conforme
- Qui décide ? Rôles de la direction, du DPO, du RSSI, des métiers
- Rédiger une politique IA et une charte d’usage
- Organiser la maîtrise de l’IA : populations, niveaux, preuves de formation
- Choix et contrôle des fournisseurs : clauses, documentation, hébergement des données
- Atelier : première version de votre politique de gouvernance IA
Demi-journée 4 — Piloter la conformité et la traçabilité
- Le registre des systèmes IA : structure, mise à jour, responsables
- Documentation et traçabilité : ce qu’il faut pouvoir montrer en cas de contrôle
- Gestion des incidents et des réclamations
- Feuille de route à 6 et 12 mois, indicateurs de suivi
- Cas pratique final, quiz de sortie
Chaque participant repart avec un modèle de registre des systèmes IA amorcé pendant la session, une trame de feuille de route, un modèle de politique de gouvernance IA et une attestation nominative.
REL-IA AGENCE · ON LE FAIT POUR VOUS
Besoin d'un projet IA conforme dès le départ ?
Notre agence conçoit des automatisations avec la conformité intégrée : registre des usages, validation humaine, journalisation. Vous n'avez pas à tout piloter vous-même.
Découvrir l'agence →MÉTHODE
Méthode : vos propres cas, la sécurité intégrée
Nous ne lisons pas le règlement article par article. Les participants travaillent sur les systèmes de leur propre organisation : le chatbot du service client, l’outil de tri de CV, l’assistant de rédaction, le module de scoring intégré à un ERP. Chaque notion juridique est immédiatement appliquée à l’un de ces cas.
La sécurité fait partie de la conformité. Un registre bien tenu ne suffit pas si les données confiées à un outil partent vers un service non maîtrisé. C’est pourquoi la formation est animée par Nassim Drine, expert en cybersécurité et IA : il relie chaque obligation aux contrôles techniques qui la rendent réelle (droits d’accès, journalisation, choix d’hébergement).
Vous devez documenter vos mesures de maîtrise de l'IA ?
Échangez avec nous lors d'un appel de 30 min pour cadrer la formation AI Act selon vos systèmes et votre calendrier.
PUBLIC
Pour qui ? Public et prérequis
La formation s’adresse aux personnes qui portent la conformité IA dans l’organisation :
- dirigeants et membres du comité de direction ;
- DPO et juristes ;
- RSSI et responsables de la sécurité ;
- responsables conformité, risques, qualité ou achats.
Aucun prérequis juridique n’est demandé. Une connaissance générale du RGPD aide, sans être indispensable.
En complément, la formation Maîtrise de l’IA au quotidien permet de former l’ensemble des salariés, et la formation Sécurisation technique des systèmes IA prépare vos équipes techniques. Si vous préférez un diagnostic à une formation, notre audit AI Act évalue votre situation. Pour approfondir l’article 4, lisez AI Act article 4 : l’obligation de former vos salariés.
MODALITÉS QUALIOPI
Modalités : durée, format, tarif, accès, évaluation, accessibilité
| Élément | Détail |
|---|---|
| Public | Décideurs, DPO, RSSI, juristes, responsables conformité |
| Prérequis | Aucun prérequis juridique |
| Durée | 2 jours (14 heures), consécutifs ou espacés |
| Format | INTRA (session réservée à votre organisation) ou INTER ; présentiel ou distanciel |
| Langue | Français ou anglais |
| Tarif | dès 2 500 € HT par personne |
| Modalités et délais d’accès | Sous 15 jours après accord de financement |
| Méthodes pédagogiques | Apports, analyse de cas réels, ateliers de production (registre, politique) |
| Évaluation | Quiz d’entrée et de sortie, cas pratique de classement |
| Sanction | Attestation nominative |
| Accessibilité | Référent handicap joignable à [email protected] |
| Indicateurs de résultats | 9,1/10 de satisfaction en fin de session · 100+ professionnels formés |
| Financement | Organisme certifié Qualiopi : prise en charge possible par votre OPCO ; CPF selon éligibilité |
Les démarches de prise en charge sont détaillées sur notre page financement OPCO.
FAQ
Questions fréquentes
La formation AI Act est-elle obligatoire ?
Le règlement n’impose pas une formation précise. L’article 4 demande aux fournisseurs et aux déployeurs de prendre des mesures pour favoriser la maîtrise de l’IA de leur personnel, en fonction de son profil et du contexte d’usage. Une formation adaptée, documentée et attestée est l’une des mesures les plus simples à démontrer. Pour les personnes qui pilotent la conformité, une formation approfondie comme celle-ci est vivement recommandée.
Depuis quand l'article 4 de l'AI Act s'applique-t-il ?
Depuis le 2 février 2025, avec les autres dispositions générales du règlement (UE) 2024/1689. Sa rédaction a été modifiée par le règlement (UE) 2026/1744 dit « omnibus numérique » : il s’agit désormais explicitement d’une obligation de moyens, sans exigence d’un niveau de maîtrise précis pour chaque individu. Vous devez toutefois pouvoir montrer les mesures prises.
Mon entreprise utilise seulement ChatGPT ou Copilot : suis-je concerné ?
Oui. En utilisant un système d’IA dans un cadre professionnel, votre organisation est « déployeur » au sens du règlement. L’article 4 s’applique donc à vous. Selon les usages, d’autres obligations peuvent s’ajouter, par exemple si l’outil intervient dans le recrutement ou l’évaluation de salariés, domaines listés parmi les systèmes à haut risque.
Quelle différence entre cette formation et l'audit AI Act ?
La formation rend vos équipes autonomes : elles apprennent la méthode et l’appliquent à vos systèmes. L’audit est une prestation où nous réalisons nous-mêmes le diagnostic et livrons un rapport. Les deux se combinent bien : beaucoup d’organisations forment d’abord leurs référents, puis demandent un regard extérieur sur les systèmes les plus sensibles.
Quelles sanctions prévoit l'AI Act ?
L’article 99 fixe des plafonds : jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial pour les pratiques interdites, jusqu’à 15 millions d’euros ou 3 % pour d’autres manquements listés. Pour les PME, le montant le plus bas s’applique. Les États membres fixent par ailleurs leur propre régime de sanctions pour le reste du règlement.
Peut-on suivre la formation en INTER avec une seule personne ?
Oui. Le format INTER permet d’inscrire un ou deux collaborateurs à une session partagée avec d’autres organisations, au tarif par personne. Si vous avez plusieurs référents à former et des systèmes spécifiques à analyser, le format INTRA est plus adapté : la session est alors entièrement construite sur vos cas.
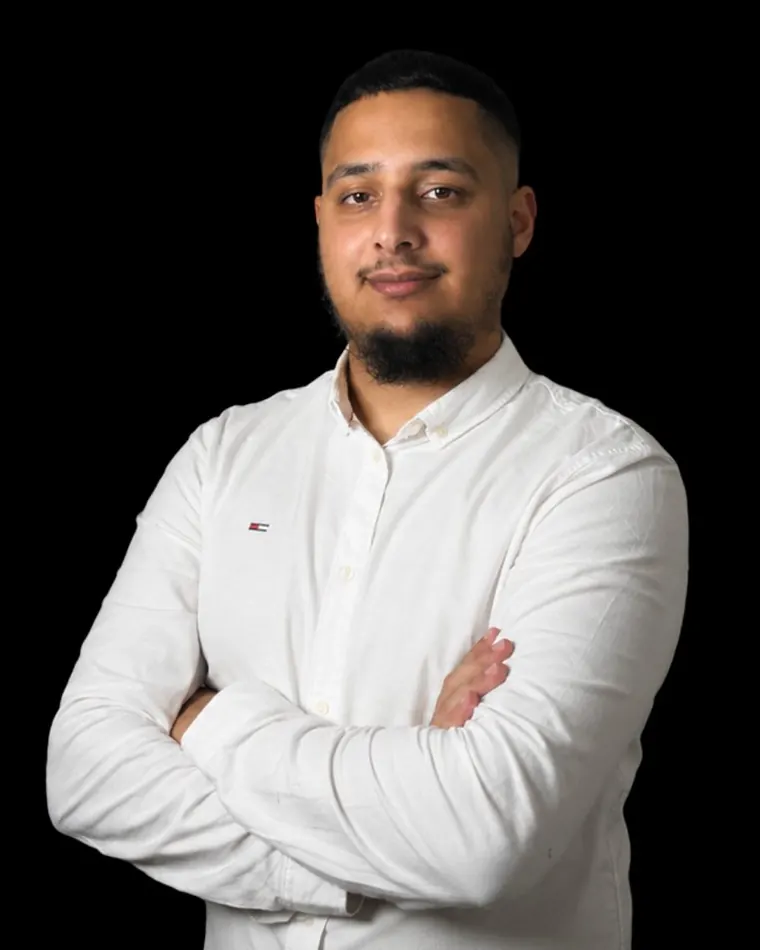
VOTRE FORMATEUR
Nassim Drine, co-fondateur de Rel-IA
Expert cybersécurité et IA, Nassim a travaillé plusieurs années pour de grands comptes en sécurité managée, banque et énergie avant de co-fonder Rel-IA en 2023. Il anime les sessions en partant de vos usages réels et des risques qui vont avec.
FINANCEMENT
Prise en charge selon votre statut, dossier monté avec vous.
Le montant dépend de votre statut et de vos droits. Nous vous le donnons avant toute inscription, pendant l’appel. Rel-IA est un organisme certifié Qualiopi : vos formations sont finançables par les OPCO et, selon leur éligibilité, par le CPF.
L'employeur dépose la demande de prise en charge avant la formation. Nous préparons les pièces avec vous (programme, devis, convention) ; avec la subrogation, l'OPCO peut régler directement l'organisme de formation. Le niveau de prise en charge dépend de votre OPCO et de la taille de l'entreprise.
Vérifier mon éligibilité en 30 minLa prise en charge passe par le fonds d'assurance formation dont vous relevez, selon vos contributions. Nous vérifions votre éligibilité pendant l'appel et vous indiquons les démarches.
Vérifier mon éligibilité en 30 minSelon votre profession, le FIFPL ou votre FAF peut financer tout ou partie de la formation. Les formations Rel-IA Individual (Claude, Mistral) sont à 499 € TTC, avec une remise pouvant aller jusqu'à 200 € en ce moment.
Vérifier mon éligibilité en 30 minFormation intra dans vos locaux ou à distance, contenus adaptés au secteur public, à la souveraineté des données et aux exigences de sécurité de votre administration.
Vérifier mon éligibilité en 30 minÀ VOIR AUSSI
Pour aller plus loin
Audit AI Act : inventaire de vos systèmes IA, classement des risques, obligations applicables et plan d’action priorisé. Sur devis, appel de 30 min.
Formation IA générative en entreprise (1 jour) : bons réflexes, prompts, sécurité des données. Tout public, sans prérequis. Intra, dès 3 500 € HT/session.
AI Act formation obligatoire : ce que l’article 4 exige depuis l’Omnibus 2026, qui est concerné, quels contrôles. Réservez un appel de 30 min.
Adoptez l'IA avant qu'elle ne s'installe sans vous.
Vous préférez qu'on s'en occupe ? Rel-IA Agence construit vos automatisations de A à Z. Échange gratuit →